


29 октября 2026, 14:04
Связанные с ГРУ российские хакеры взломали водопроводы, холодильники и крематории в Испании, Дании и США — Bloomberg
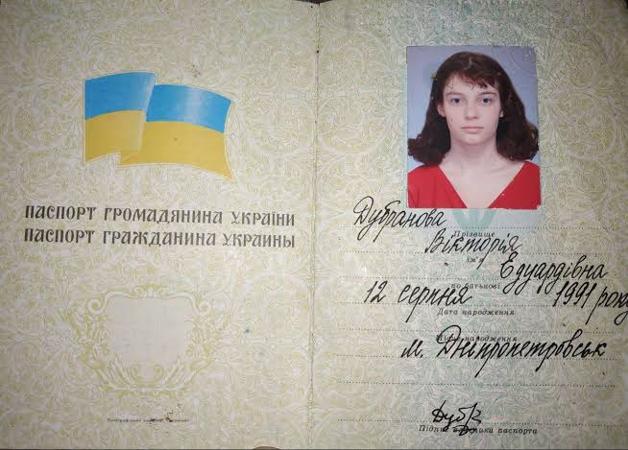
Bloomberg выпустил статью о кибероперациях российских хакеров, связанных с ГРУ (ГУ ГШ ВС РФ). Материал строится на рассказах самих взломщиков и деле одной из них, которую выдали украинские власти.
Статья касается группировки хакеров «Киберармия возрождения России» (в англоязычных источниках CARR), Z-Pentest и NoName057(16), в которую входили итальянец Крис Барлати и днепропетровская украинка Виктория Дубранова. Первого арестовали в Испании в марте этого года. Вторая долго проживала на территории Украины, а потом исчезла, прямо с автобуса, который должен был вывезти её в Беларусь. В прошлом году Минюст США сообщил об аресте девушки. Её знакомые говорят, что, судя по словам водителя автобуса, женщину накачали веществами и похитили с территории Украины. Примерно год о её состоянии ничего не было известно. Сейчас она сидит в американском изоляторе и ждёт приговора.
Точное количество атак, равно как и полный список хакеров, до сих пор не известны. Всего от их действий пострадали объекты в 20 государствах. По текущим подсчётам, только в CARR входило примерно 100 человек. Среди них есть и подростки. Z-Pentest появилась в результате раскола CARR. Насколько известно, на момент исчезновения украинка работала именно на эту группу. Z-Pentest работала с группировкой Sandworm, которая занималась атаками против украинской энергосистемы.
Сообщается, что только в одной Испании они взломали 40 целей, включая водонасосные станции и холодильники на складах с продуктами питания, а также крематорий в Аликанте, климат-установки в винодельнях и умные трансформаторы в Каталонии. Некоторые атаки приводили к десяткам тысяч евро ущерба, а атака на трансформаторы и вовсе привела к пожару. Их также обвиняют во взломе европейскую очистную станцию и скомпрометировала молочный завод в Калифорнии, вмешавшись в работу вентиляторов и распылителей, а также изменив пароли.
В январе 2024 года она атаковали систему водопровода и резервуаров питьевой воды в Техасе. Спустя девять месяцев те же хакеры якобы взломали установку по очистке, насосы и системы для уничтожения бактерий в Пенсильвании. Их также обвиняют в кибератаке против механизмов перекачки химикатов для поддержания микроклимата в скважинах нефтегазовой компании в Колорадо. Под конец года, как следует из заявлений американских спецслужб, CARR отключила холодильное оборудование на мясокомбинате недалеко от Лос-Анджелеса, что привело к порче более 900 килограммов мяса и утечке аммиака.
Примерно тогда же хакеры начали пользоваться уязвимостями в системе водоснабжения в датском городке Туреби: они сначала отключили подачу воды, а потом вызвали скачок давления и прорыв труб. В процессе анализа произошедшего выяснилось, что администраторы установили на системе пароль «1234». Насколько можно судить, среди хакеров оказалось много любителей, поэтому некоторые атаки не достигают поставленных целей.
«В одном из случаев Z-Pentest заявила о взломе завода по производству листового металла в Вильнюсе, Литва, и опубликовала видео, демонстрирующее, как её сотрудники вмешиваются в работу системы управления. Однако представитель компании UAB Antara LT, производителя системы управления, отмечает, что на самом деле удалённый доступ не предоставлялся — любые подобные изменения должны были быть подтверждены человеком, нажимающим физическую кнопку на самом заводе. Он посмотрел видео, опубликованное Z-Pentest, и говорит, что действия хакеров, показанные на видео, не имели бы практического эффекта. Ни один из клиентов Antara не сообщал о каких-либо нарушениях, связанных с этой технологией, добавляет он», — говорится в статье.
Из дела Дубрановой следует, что в создании CARR участвовали агенты ГРУ. В частности, куратором группировки якобы был сотрудник или посредник спецслужб с ником CYBER_ICE. По словам Юлии Панкратовой, которая руководила процессами в группировке и согласилась дать интервью, украинка занималась монтажом роликов и долгое время скрывала своё гражданство даже от самих хакеров. Американские прокуроры утверждают, что украинка также помогала CARR в поиске целей и занималась торговлей сливами информации о гражданах Украины, Румынии и Молдовы.
Первое время «Киберармия» занималась обычными DDoS-атаками. Примерно в 2024 году CYBER_ICE якобы потребовал действовать «масштабнее». Во время атаки в Колорадо хакеры якобы пытались отключить сигнализацию, чтобы «вероятность реальной аварии была выше». Панкратова считает, что Дубранову арестовали по наводке россиян из конкурирующих группировок.
